ผู้เชี่ยวชาญแคสเปอร์สกี้เผย ธุรกิจค้าปลีกทั่วโลก 87% รวมถึงภูมิภาคเอเชียแปซิฟิก ได้เผชิญกับเหตุการณ์ทางไซเบอร์ในช่วง 12 เดือนที่ผ่านมา พร้อมเปิดเผยข้อมูลเชิงลึกเกี่ยวกับความเสี่ยงและความท้าทายที่อุตสาหกรรมเผชิญ และเสนอแนะแนวทางในการแก้ไขปัญหา
ธุรกิจค้าปลีกกำลังก้าวเข้าสู่ยุคที่ขับเคลื่อนด้วย AI และการบริการส่วนบุคคล ซึ่งทุกจุดดิจิทัลสร้างทั้งความสะดวกสบายและความเสี่ยง การศึกษาทั่วโลกครั้งล่าสุดที่ดำเนินการโดยศูนย์วิจัยภายในของแคสเปอร์สกี้ได้สำรวจผู้เชี่ยวชาญด้านความปลอดภัยไอทีที่ทำงานในภาคค้าปลีกใน 18 ประเทศ และเปิดเผยพื้นที่เป้าหมายหลัก ภัยคุกคามที่เกี่ยวข้องมากที่สุด และความเสียหายที่อาจเกิดขึ้นกับธุรกิจ
เหตุการณ์ทางไซเบอร์และเป้าหมายเบื้องหลังการโจมตี
ภาคค้าปลีกทั่วโลกซึ่งครอบคลุมอีคอมเมิร์ซ โปรแกรมสะสมแต้ม และข้อเสนอส่วนบุคคล ครอบคลุมกระบวนการธุรกรรมทั้งหมดตั้งแต่การดูข้อมูลครั้งแรกไปจนถึงการชำระเงินขั้นสุดท้าย จึงทำให้มีการสะสมข้อมูลส่วนบุคคลจำนวนมหาศาล จากข้อมูลของภาคธุรกิจค้าปลีกที่รอดพ้นจากภัยคุกคามทางไซเบอร์ในช่วงปีที่ผ่านมา พบว่ามีเพียง 13% เท่านั้น ซึ่งแสดงให้เห็นอย่างชัดเจนว่าสภาพแวดล้อมนี้มีความเสี่ยงสูงต่อภัยคุกคามทางไซเบอร์และดึงดูดอาชญากรไซเบอร์เป็นอย่างมาก
สำหรับลักษณะของเหตุการณ์ที่เกิดขึ้นเมื่อเร็วๆ นี้ การโจมตีด้วยฟิชชิงดูเหมือนจะเป็นภัยคุกคามที่แพร่หลายที่สุด โดยมีธุรกิจค้าปลีกจำนวนมากกว่าหนึ่งในห้า (21%) ที่ระบุไว้ การโจมตีอื่นๆ ที่เกี่ยวข้องกับวิศวกรรมสังคมต่อธุรกิจค้าปลีก ได้แก่ ดีพเฟค (13%) การฉ้อโกงใบแจ้งหนี้หรือการชำระเงิน (13%) การโจมตีอีเมลธุรกิจ (9%) และวิชชิง (ฟิชชิงทางเสียง) (8%) เหตุการณ์ที่เกิดขึ้นบ่อยที่สุดอันดับแรก ๆ ในองค์กรค้าปลีก คือการจารกรรมทางไซเบอร์ (19%) และการโจมตีช่องโหว่ของเว็บแอปพลิเคชัน (18%)
ในระหว่างการโจมตี เป้าหมายหลักของผู้โจมตีคือการขโมยข้อมูลส่วนบุคคลของลูกค้าและพนักงาน (34% และ 28% ตามลำดับ) โดยรวมแล้ว ความหลากหลายของภัยคุกคามเหล่านี้แสดงให้เห็นว่า ธุรกิจค้าปลีกไม่เพียงแต่เสี่ยงต่อการถูกชักจูงพนักงานและคู่ค้าเท่านั้น แต่ยังเสี่ยงต่อการโจมตีที่ซับซ้อนทางเทคนิคต่อโครงสร้างพื้นฐานออนไลน์อีกด้วย
เหตุการณ์ที่เป็นอันตรายที่สุดที่องค์กรประสบในช่วง 12 เดือนที่ผ่านมา
เหตุการณ์ที่พบบ่อยที่สุดของการโจมตีธุรกิจค้าปลีกในเอเชียแปซิฟิกเมื่อเร็วๆ นี้ ได้แก่ การขโมยข้อมูลส่วนบุคคลของพนักงาน (44%) การขโมยข้อมูลส่วนบุคคลของลูกค้า (39%) การขโมยข้อมูลที่ละเอียดอ่อน เช่น ข้อมูลประจำตัวทางการเงินและเอกสารทางกฎหมาย (33%) และแม้แต่การสูญหายของข้อมูลที่กู้คืนไม่ได้ (33%) ส่งผลให้การดำเนินธุรกิจและข้อมูลที่ละเอียดอ่อนตกอยู่ในความเสี่ยง
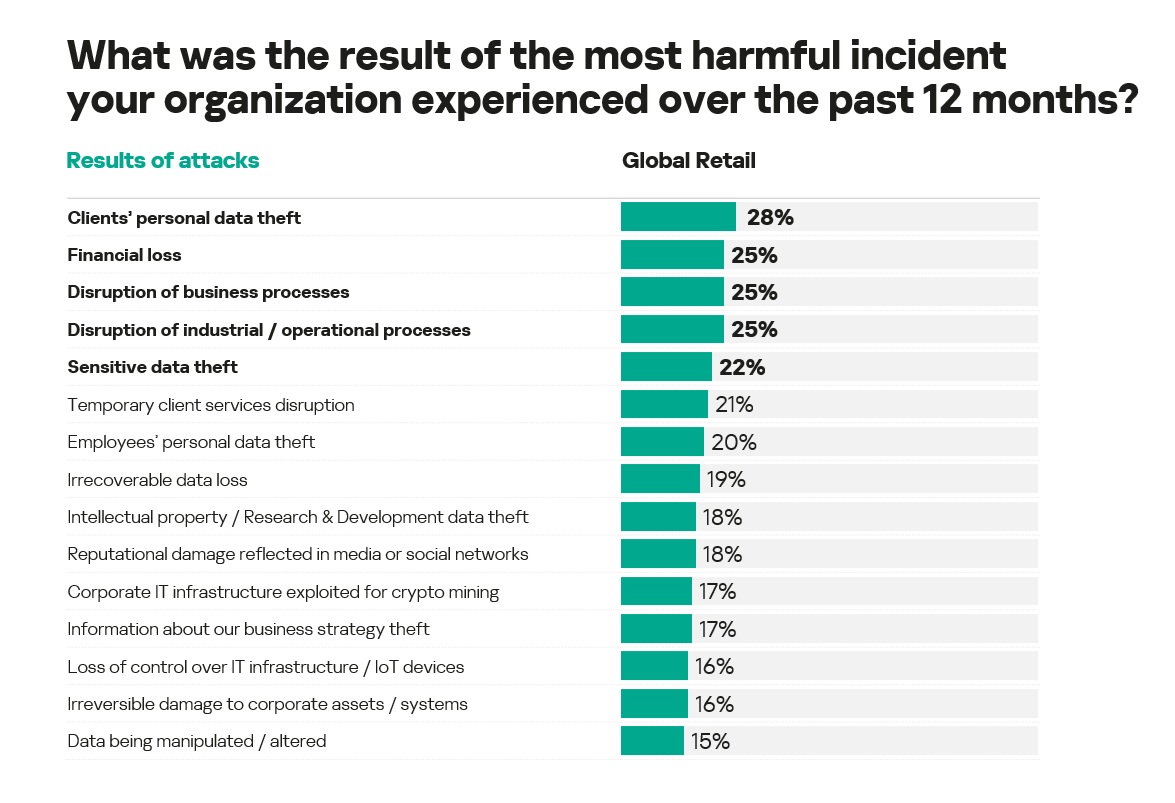
เหตุการณ์ 15 อันดับแรกที่พบบ่อยที่สุดที่โจมตีธุรกิจค้าปลีกทั่วโลก
ปัจจัยเสี่ยงภายใน
การสำรวจนี้ยังทำให้เกิดคำถามเกี่ยวกับปัจจัยภายในที่เพิ่มโอกาสสำเร็จในการโจมตีทางไซเบอร์ต่อธุรกิจค้าปลีก จากการสำรวจความคิดเห็นทั่วภูมิภาคเอเชียแปซิฟิก การกระทำของมนุษย์มีแนวโน้มที่จะเป็นข้อกังวลหลัก พบว่าการขาดความตระหนักรู้ด้านความปลอดภัยด้านไอที (46%) อยู่ในอันดับต้นๆ ตามมาด้วยเจ้าหน้าที่รักษาความปลอดภัยด้านไอทีที่ไม่เชี่ยวชาญเพียงพอ (31%) หรือฮาร์ดแวร์ซอฟต์แวร์ที่ล้าสมัย (31%) ข้อบกพร่องทางเทคนิคยังส่งผลกระทบอย่างมากเช่นกัน โดยธุรกิจหนึ่งในสี่ระบุว่าขาดโซลูชันด้านความปลอดภัยที่จำเป็น (27%)
การขาดความตระหนักด้านความปลอดภัยเป็นสาเหตุของพฤติกรรมในสถานที่ทำงานที่มีความเสี่ยงและการสูญเสียที่เกี่ยวข้อง การสำรวจในเอเชียแปซิฟิก เมื่อสอบถามเกี่ยวกับพฤติกรรมที่ไม่เหมาะสมในโลกดิจิทัลโดยทั่วไปของเพื่อนร่วมงาน ผู้ตอบแบบสอบถามครึ่งหนึ่ง (50%) ระบุว่าแชร์ข้อมูลรับรององค์กรที่ละเอียดอ่อนให้เพื่อนร่วมงานหรือบุคคลที่สาม การดาวน์โหลดและติดตั้งเครื่องมือซอฟต์แวร์โดยไม่ได้รับการอนุมัติด้านความปลอดภัยด้านไอทีอยู่ที่ 46% ผู้ตอบแบบสอบถามมากกว่าหนึ่งในสาม (38%) ระบุว่าใช้อุปกรณ์ส่วนตัวในกิจกรรมที่เกี่ยวข้องกับงานและการจัดเก็บข้อมูลขององค์กร พบว่าพนักงานยังคงใช้รหัสผ่านโดยไม่รับผิดชอบ ทั้งรหัสผ่านที่อ่อนแอหรือใช้รหัสผ่านซ้ำ (38%) และยังเชื่อมต่ออุปกรณ์ขององค์กรกับเครือข่าย Wi Fi สาธารณะโดยไม่ใช้การเชื่อมต่อที่ปลอดภัย (38%)
การปรับเปลี่ยนงบประมาณและแผนงานในอนาคต
ด้วยความต้องการยกระดับระบบรักษาความปลอดภัยด้านไอที ธุรกิจค้าปลีกในภูมิภาคเอเชียแปซิฟิกจำนวนถึง 77% จึงได้เพิ่มงบประมาณด้านนี้ในปีที่ผ่านมา ซึ่งแตกต่างจากแนวโน้มในภาคธุรกิจอื่น ๆ ที่องค์กรส่วนใหญ่มักวางแผนขยายทีมไอทีภายในองค์กร แต่สำหรับอุตสาหกรรมค้าปลีกนั้น กลับหันมาใช้บริการจากผู้ให้บริการด้านความปลอดภัยไอทีภายนอกมากขึ้น โดยมีบริษัทในภูมิภาคนี้เพียงหนึ่งในสี่เท่านั้น (23%) ที่ระบุว่าไม่ได้เพิ่มงบประมาณด้านความปลอดภัยไอทีมากนัก
เอลิซาเว็ตตา โกมาโรวา สถาปนิกโซลูชันด้านการเงินและค้าปลีก แคสเปอร์สกี้ กล่าวว่า “ธุรกิจค้าปลีกเป็นอุตสาหกรรมที่มีการเปลี่ยนแปลงตลอดเวลา ทั้งในด้านลำดับความสำคัญทางธุรกิจ ปริมาณงาน ความต้องการด้านโครงสร้างพื้นฐาน และสภาวะเศรษฐกิจ เพื่อให้มั่นใจว่าระบบความปลอดภัยทางไซเบอร์จะก้าวทันการเปลี่ยนแปลงเหล่านี้ ธุรกิจค้าปลีกจึงเลือกใช้บริการจากผู้ให้บริการภายนอก ซึ่งช่วยให้เข้าถึงความเชี่ยวชาญและเทคโนโลยีที่จำเป็นได้โดยไม่ต้องขยายทีมงานภายในองค์กรอย่างต่อเนื่อง”
“การจ้างหน่วยงานภายนอกมาดูแลงานด้านความปลอดภัยทางไซเบอร์บางส่วน เปรียบเสมือนการมอบความไว้วางใจให้พันธมิตรภายนอกช่วยดูแลความต่อเนื่องและความยืดหยุ่นของกระบวนการทางธุรกิจ รวมถึงรับมือกับความเสี่ยงทางการเงินที่อาจเกิดขึ้นจากเหตุการณ์ด้านความปลอดภัย ดังนั้น ความเชื่อมั่นในประสบการณ์ของผู้ให้บริการจึงเป็นสิ่งสำคัญอย่างยิ่ง ซึ่งรวมถึงการมีผลงานที่พิสูจน์ได้จากการทำงานร่วมกับธุรกิจค้าปลีกหลากหลายขนาด และการกำจัดจุดบอดด้านความปลอดภัยด้วยระบบป้องกันที่ทำงานตลอด 24 ชั่วโมงทุกวัน ซึ่งสำคัญเป็นพิเศษในช่วงเวลาที่มีความต้องการสูง เช่น ช่วงลดราคาตามฤดูกาล ช่วงที่ผู้บริโภคมีความต้องการซื้อมาก และช่วงวันหยุดเทศกาล ซึ่งเป็นช่วงที่หากเกิดความเสียหายจะเกิดการหยุดชะงักของระบบที่มีมูลค่าสูงมาก แต่ทีมงานภายในองค์กรอาจมีกำลังคนจำกัด”
อนาคตของธุรกิจค้าปลีกดูเหมือนจะเชื่อมโยงอย่างแยกไม่ออกกับเทคโนโลยี AI โดยบริษัทจำนวนมากขึ้นในภูมิภาคเอเชียแปซิฟิกเริ่มนำเครื่องมือ AI มาใช้ในโครงสร้างพื้นฐานของตน พบว่า 15% ของธุรกิจค้าปลีกมีเครื่องมือที่ใช้เทคโนโลยี LLM ใช้งานจริงแล้ว ในขณะที่ธุรกิจอีก 77% อยู่ระหว่างขั้นตอนการหารือ ออกแบบ หรือทดลองใช้งาน แม้ว่า AI จะช่วยเพิ่มความรวดเร็วในการดำเนินงาน แต่สิ่งที่น่าสนใจคือมีบริษัทค้าปลีกเพียง 23% เท่านั้นที่ระบุว่าไม่พบความเสี่ยงใดๆ ในการใช้งาน AI
“โดยทั่วไปแล้ว อุตสาหกรรมค้าปลีกถือเป็นหนึ่งในกลุ่มธุรกิจที่เปิดรับเทคโนโลยีดิจิทัลใหม่ๆ มากที่สุด การแข่งขันที่ดุเดือด แรงกดดันด้านอัตรากำไร และพฤติกรรมผู้บริโภคที่เปลี่ยนแปลงอยู่ตลอดเวลา ล้วนเป็นปัจจัยกระตุ้นทางเศรษฐกิจที่ทำให้ธุรกิจค้าปลีกต้องนำเทคโนโลยีมาใช้เพื่อเพิ่มประสิทธิภาพทางธุรกิจให้เหนือกว่าคู่แข่ง นอกจากนี้ เมื่อเทียบกับภาคธุรกิจอื่นๆ เช่น การธนาคาร อุตสาหกรรมค้าปลีกมักเผชิญกับข้อจำกัดเฉพาะทางน้อยกว่าในการนำโซลูชันดิจิทัลใหม่ๆ มาปรับใช้ อย่างไรก็ตาม ธุรกิจควรชั่งน้ำหนักระหว่างผลตอบแทนที่คาดว่าจะได้รับกับระดับความเสี่ยงที่ยอมรับได้อยู่เสมอ ยิ่งบริษัทมีการนำเทคโนโลยีใหม่ๆ มาใช้มากเท่าไร การบริหารจัดการความเสี่ยงที่เกี่ยวข้องอย่างรอบคอบและเป็นระบบก็ยิ่งมีความสำคัญมากขึ้นเท่านั้น เรื่องนี้เห็นได้ชัดเจนในปัจจุบันจากการนำ AI มาใช้อย่างแพร่หลายและรวดเร็ว เนื่องจากเหตุการณ์ร้ายแรงเพียงครั้งเดียวอาจทำให้ข้อมูลรั่วไหล การดำเนินงานหยุดชะงัก และความเสียหายทางการเงินอย่างมหาศาล ดังนั้น ความปลอดภัยทางไซเบอร์จึงจำเป็นต้องมีการพัฒนาควบคู่ไปกับการเติบโตของธุรกิจอย่างทันท่วงที” เอลิซาเว็ตตา กล่าวเสริม
เอเดรียน เฮีย กรรมการผู้จัดการ ภูมิภาคเอเชียแปซิฟิก แคสเปอร์สกี้ กล่าวว่า “ผลการศึกษาในภูมิภาคเอเชียแปซิฟิกของเราชี้ให้เห็นถึงช่องว่างสำคัญด้านความปลอดภัยทางไซเบอร์ในธุรกิจค้าปลีกของภูมิภาคนี้ ด้วยธุรกิจค้าปลีกหันมาใช้เทคโนโลยีที่เน้นการเชื่อมต่อและขับเคลื่อนด้วย AI มากขึ้น ก็เริ่มเห็นได้ชัดว่าจุดอ่อนบางประการมีสาเหตุมาจากการใช้งานและการปกป้องเทคโนโลยีรวมถึงข้อมูลภายในองค์กร นี่เป็นสัญญาณที่บ่งบอกว่าความปลอดภัยทางไซเบอร์ไม่ควรจำกัดอยู่แค่ในทีมไอทีเท่านั้น แต่ต้องเป็นส่วนหนึ่งของกระบวนการดำเนินธุรกิจ รูปแบบการทำงานของพนักงาน และขั้นตอนการนำเทคโนโลยีใหม่ๆ เข้ามาใช้ในองค์กร”
สามารถดูข้อมูลเชิงลึก แนวปฏิบัติที่ดีที่สุด และคำแนะนำเพิ่มเติมสำหรับธุรกิจค้าปลีกได้ที่เว็บไซต์
https://www.kaspersky.com/enterprise-security/retail-cybersecurity
ยกระดับการป้องกัน พร้อมข้อแนะนำเพื่อความปลอดภัยในธุรกิจค้าปลีก
ผู้เชี่ยวชาญของแคสเปอร์สกี้ขอแนะนำให้บริษัทค้าปลีกนำมาตรการต่อไปนี้ไปปรับใช้เพื่อป้องกันเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ หรืออย่างน้อยก็เพื่อลดผลกระทบที่อาจเกิดขึ้น
· ยกระดับวัฒนธรรมความปลอดภัยทางไซเบอร์ขององค์กร ด้วยการจัดโปรแกรมสร้างความตระหนักรู้ที่ดำเนินการอย่างต่อเนื่อง เพื่อให้ความรู้แก่พนักงานทุกคนเกี่ยวกับความปลอดภัยทางไซเบอร์ โดยมีการอัปเดตข้อมูลและรวมเอาข้อมูลข่าวกรองด้านภัยคุกคามล่าสุดเข้ามาด้วย มาตรการนี้จะช่วยสร้างทัศนคติที่ให้ความสำคัญกับความปลอดภัยและปรับปรุงพฤติกรรมในการป้องกันภัยให้ดียิ่งขึ้น
· ปรับปรุงหรือกำหนดนโยบายการใช้งาน AI ขององค์กร โดยนโยบายควรระบุถึงความเสี่ยงของการเปิดเผยข้อมูลโดยไม่ตั้งใจไว้อย่างชัดเจน พร้อมทั้งกำหนดแนวทางปฏิบัติที่ชัดเจนว่าพนักงานสามารถใช้งานเครื่องมือที่ขับเคลื่อนด้วย AI ได้อย่างไร รวมถึงระบุประเภทของข้อมูลที่อนุญาตให้ป้อนเข้าสู่ระบบ วิธีการปกปิดข้อมูลระบุตัวตน (anonymization) สำหรับข้อมูลที่ละเอียดอ่อน และรายชื่อบริการ AI ที่ได้รับการอนุมัติให้ใช้งานได้
· ระบุสินทรัพย์ที่มีมูลค่าสูงสุดและกระบวนการทางธุรกิจที่สำคัญ ข้อมูลลูกค้า ทรัพย์สินทางปัญญา แอปพลิเคชันหลัก และขั้นตอนการทำงานในซัพพลายเชน จำเป็นต้องได้รับการปกป้องอย่างเต็มที่ การดำเนินการนี้จะช่วยให้องค์กรเข้าใจส่วนที่สำคัญที่สุดของธุรกิจ และสามารถวางระบบป้องกันที่เหมาะสมและมีประสิทธิภาพยิ่งขึ้น
· ติดตามสถานะความปลอดภัยทางไซเบอร์ในอุตสาหกรรมอย่างสม่ำเสมอ ดำเนินการประเมินภัยคุกคามและวิเคราะห์กลุ่มผู้โจมตีที่มีแนวโน้มจะก่อภัยคุกคาม รวมถึงช่องโหว่ที่อาจส่งผลกระทบสูงสุดต่อการดำเนินงาน การใช้โซลูชันความปลอดภัยทางไซเบอร์สำหรับธุรกิจค้าปลีกจะช่วยให้สามารถสร้างมาตรการควบคุมความปลอดภัยที่ปรับแต่งมาโดยเฉพาะ ซึ่งให้ประสิทธิภาพสูงสุดและทันต่อสถานการณ์อยู่เสมอ โซลูชันเหล่านี้รวบรวมคุณสมบัติที่จำเป็นทั้งหมดเพื่อรองรับการเติบโตที่มั่นคงและการปกป้องที่เชื่อถือได้จากภัยคุกคามรูปแบบใหม่ๆ
· เสริมสร้างศักยภาพให้กับสภาพแวดล้อมทางดิจิทัล ติดตั้งโซลูชันการป้องกันอุปกรณ์เอ็นด์พอยต์ขั้นสูงบนเวิร์กสเตชัน แล็ปท็อป และอุปกรณ์พกพา เพื่อตรวจจับและป้องกันเหตุการณ์ด้านความปลอดภัยทางไซเบอร์ พร้อมทั้งตรวจสอบว่ามีการอัปเดตโซลูชันความปลอดภัยทั้งหมดอย่างต่อเนื่อง เพื่อให้สามารถรับมือกับภัยคุกคามใหม่ๆ ได้อย่างมีประสิทธิภาพ
การศึกษานี้จัดทำโดยศูนย์วิจัยภายในของแคสเปอร์สกี้เมื่อเดือนมีนาคม 2026
โดยได้สำรวจความคิดเห็นของผู้เชี่ยวชาญด้านความปลอดภัยทางไอทีจาก 18 ประเทศ ซึ่งครอบคลุมบริษัทที่มีพนักงานตั้งแต่ 100 คนขึ้นไปในหลากหลายอุตสาหกรรม
มีผู้เชี่ยวชาญและตัวแทนฝ่ายบริหารเข้าร่วมการสัมภาษณ์รวมทั้งสิ้น 1,800 คน
ซึ่งทุกคนล้วนปฏิบัติงานหรือรับผิดชอบงานด้านความปลอดภัยทางไอที ทั้งนี้
มีผู้ตอบแบบสอบถามจากภาคธุรกิจค้าปลีกรวมจำนวน 120 คน